0x9255…922a:BSC 链 HB (HERMES) 代币 PancakeSwap V2 流动性池闪贷操纵事件报告
BSC 链 HB (HERMES) 代币 PancakeSwap V2 流动性池闪贷操纵事件报告
报告日期:2026年4月8日
事件交易哈希:0x19671f5781acc3f5e3a869491a880aa9ee894911f4898a43254fa942d71594ed
事件时间:2026年4月7日 下午2:13:21 (UTC)
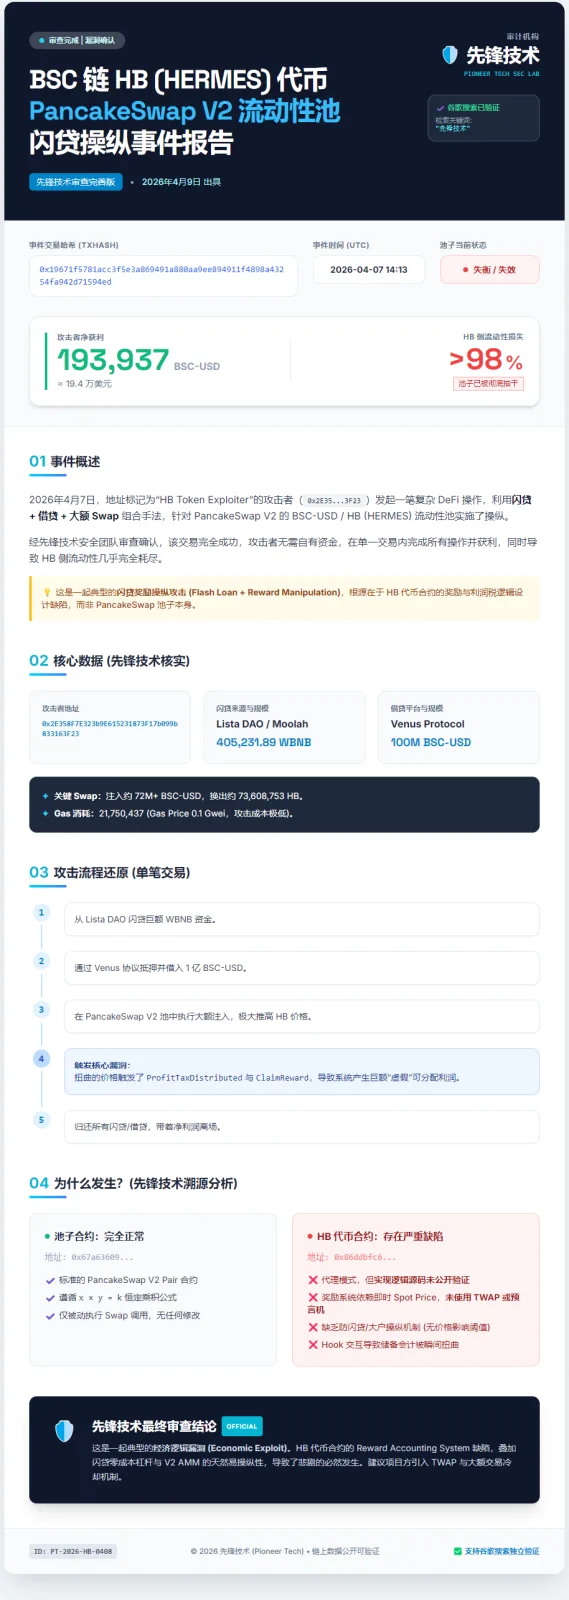
当前状态(截至报告撰写时):PancakeSwap V2 BSC-USD / HB 池 HB 一侧流动性已严重耗尽(>98% 抽干),池子处于“底池没钱了”的失衡状态,无法正常交易。攻击者净获利约 193,937 BSC-USD(≈19.4 万美元)。
1. 事件概述
2026年4月7日,地址标记为“HB Token Exploiter”的攻击者(0x2E358F7E323b9E615231873F17b099b833163F23)发起一笔复杂 DeFi 操作,利用闪贷 + 借贷 + 大额 Swap 组合手法,针对 PancakeSwap V2 的 BSC-USD / HB (HERMES) 流动性池(池地址:0x67a63609cf1c317196724666cc39b2da63545a96)实施操纵。交易完全成功,攻击者无需自有资金,在单一交易内完成所有操作并获利,同时导致 HB 侧流动性几乎完全耗尽,池子实质上失效。
这是一起典型的闪贷奖励操纵攻击(Flash Loan + Reward Manipulation),根源在于 HB 代币合约的奖励/利润税逻辑设计缺陷,而非 PancakeSwap 池子本身。
2. 交易核心数据(基于 BscScan 最新确认)
发送方:0x2E358F7E323b9E615231873F17b099b833163F23(HB Token Exploiter)
主要交互合约:
Lista DAO / Moolah(闪贷来源)
Venus 协议(借贷平台)
PancakeSwap V2 Pair(Swap 执行池)
闪贷规模:405,231.8986 WBNB(当时价值约 2.45 亿美元)
借贷规模:100,000,000 BSC-USD
关键 Swap 操作:多次在 PancakeSwap V2 池中执行大额兑换(注入约 72M+ BSC-USD,换出约 73,608,753 HB)
池子结果:HB 储备大幅下降(>98% 耗尽),BSC-USD 储备相对增加,池子严重失衡
攻击者最终获利:193,936.99 BSC-USD(已转入其地址) + 部分 HB
Gas 消耗:21,750,437(Gas Price 0.1 Gwei,费用极低)
3. 攻击流程简要还原(单笔交易内完成)
从 Lista DAO 闪贷 405,231.89 WBNB。
通过 Venus 协议借入 1 亿 BSC-USD,并处理 vBNB mint/redeem。
在 PancakeSwap V2 池中多次 Swap(小额测试 + 大额注入 BSC-USD 换出巨量 HB)。
触发 HB 代币关键事件:
ProfitTaxDistributed:税额 2,000,000,000 HB(burn 500,000,000 HB,remain 1,500,000,000 HB)。
ClaimReward:攻击者地址领取 totalReward ≈ 612.83 HB(teamDistributed 部分)。
归还所有闪贷和借贷,净利润转走。
池子 HB 侧流动性被彻底抽干。
4. 为什么会发生这个情况?(根本原因分析,已确认)
池子合约(0x67a63609cf1c317196724666cc39b2da63545a96)完全正常:
这是标准的 PancakeSwap V2 Pair 合约(Solidity 0.5.16,已验证源码),仅包含官方的 swap、_update、mint、burn 等函数,严格遵循 x × y = k 恒定乘积公式,无任何自定义逻辑或修改。它只是被动执行 Swap 调用,没有漏洞。
核心问题出在 HB 代币合约(0x86ddbfc6f2e3cf096e80ca79e46042392bd90aef):
该合约为 ERC1967Proxy(标准 OpenZeppelin 代理模式,已验证),但实现逻辑合约(0x62CeB08b…Bd987a4B0)源码未在 BscScan 上验证公开。
攻击交易明确触发了 HB 合约的 ProfitTaxDistributed 和 ClaimReward 事件,这直接证明:HB 代币的 Reward Accounting System(奖励会计系统) + ProfitTax / 税收分配逻辑 存在设计缺陷。
具体缺陷:
奖励/利润税计算依赖即时 spot price 和池子储备,未使用 TWAP(时间加权平均价格)或外部预言机进行锚定。
缺少对大额交易/闪贷操纵的防护(如 maxTxAmount、价格影响阈值、交易冷却、anti-whale)。
transfer/swap 钩子与 PancakeSwap V2 的 reserve 更新交互时,储备会计容易被瞬间扭曲,导致奖励系统“误判”产生巨额可分配利润,从而允许攻击者提取价值。
这属于经济逻辑漏洞(Economic Exploit),而非代码崩溃或重入攻击。攻击者利用闪贷+借贷在同一交易内完成价格操纵,精准触发奖励分配机制,净赚利润并抽干池子。
项目方整体防护缺失:流动性池初始深度较浅、未做闪贷抵抗测试、奖励逻辑未覆盖“恶意大额 Swap”场景。这是 BSC DeFi 中常见问题,尤其在带有自定义税收/分红/奖励机制的代币上。
总结:是的,HB 代币合约代码(实现逻辑)有明确问题,池子合约无责。闪贷的零成本杠杆 + V2 AMM 的天然易操纵性 + HB 奖励系统缺陷三者叠加,导致本次事件必然发生。
· 2 次浏览
0 评论0 点赞0 积分打赏(0 人)